Cómo verificar una credencial Open Badge 3.0 (OB3)
Las credenciales Open Badge 3.0 están firmadas criptográficamente — lo que significa que cualquiera puede verificarlas, sin contactar a la organización emisora. Pero saber cómo verificar una, y saber qué significan realmente los resultados, no siempre es obvio.
Esta guía explica cómo enviar una credencial para verificación, qué significa cada comprobación y cómo interpretar los resultados, incluidos los menos obvios. Termina con cómo comprobar una credencial que no es un archivo OB3, como un certificado PDF.
Qué comprueba realmente la verificación OB3
Verificar una credencial OB3 no es una operación única de sí/no. Hay seis comprobaciones distintas, cada una evaluando algo diferente:
1. Estructura — ¿La credencial contiene todos los campos requeridos por la especificación OB3? Esto incluye @context, type, issuer, validFrom y credentialSubject.achievement. Una credencial que falla esta comprobación no fue emitida correctamente.
2. Contexto — ¿La credencial declara el estándar correcto? Las credenciales OB3 deben referenciar tanto el contexto de Credenciales Verificables del W3C como el contexto OB3 de 1EdTech. Sin estos, un verificador no puede interpretar la credencial correctamente.
3. Vencimiento — ¿La credencial sigue dentro de su período de validez? Si se estableció una fecha de vencimiento al emitirla, esta comprobación confirma que no ha pasado. Las credenciales sin fecha de vencimiento siempre aprueban esta comprobación.
4. Emisor resoluble — ¿Puede confirmarse la identidad del emisor? Las credenciales OB3 referencian al emisor mediante un DID (identificador descentralizado). La verificación obtiene la clave pública del emisor desde ese punto de acceso DID. Si el punto de acceso no responde, la autenticidad de la credencial no puede confirmarse — pero eso no significa necesariamente que la credencial sea falsa.
5. Firma — ¿La firma criptográfica es válida? Usando la clave pública del emisor, la verificación confirma que la credencial fue firmada por el emisor declarado y no ha sido alterada desde la emisión. Esta es la garantía de confianza central de OB3.
6. Estado de revocación — ¿La credencial ha sido revocada o suspendida desde su emisión? Algunos emisores publican una lista de estado criptográfica — una cadena de bits comprimida donde cada credencial emitida ocupa un bit. El validador obtiene esta lista y comprueba el bit específico de esta credencial. Si el emisor no ha publicado una lista de estado, esta comprobación se aprueba automáticamente (no todas las credenciales pueden revocarse por este mecanismo). Esta comprobación solo corre después de confirmarse una firma válida — no tiene sentido comprobar si una credencial falsificada fue revocada.
Cómo verificar una credencial
Con el validador OB3 de CertLister
El validador OB3 de CertLister es una herramienta gratuita que verifica cualquier credencial OB3 en formato JWT de cualquier emisor. Ejecuta las seis comprobaciones y muestra los resultados en línea — sin necesidad de cuenta.
Hay tres formas de enviar una credencial:
Soltar un archivo — Si tiene un archivo .jwt (descargado de la página de verificación del emisor o de una plataforma de insignias), arrástrelo y suéltelo en el validador. El archivo se lee localmente en su navegador y nunca se sube a un servidor.
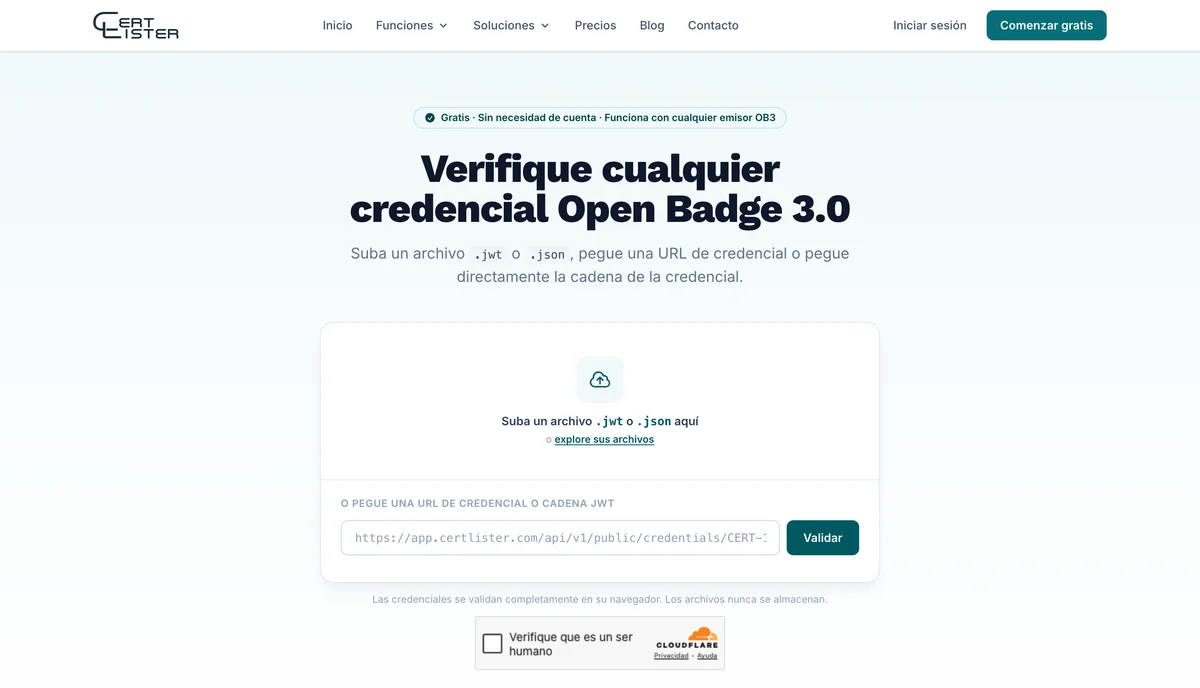
Pegar una URL de credencial — Si tiene un enlace a la credencial (como https://app.certlister.com/api/v1/public/credentials/CERT-123/ob3), péguelo en el campo de URL y haga clic en Validar. El validador obtiene la credencial del lado del servidor para evitar las restricciones CORS del navegador.
Pegar la cadena JWT — Si tiene el texto crudo de la credencial (una cadena larga con la forma xxxxx.yyyyy.zzzzz), péguelo directamente en el campo de entrada. El validador detecta automáticamente las cadenas JWT.
Una vez enviada, la validación corre de inmediato. Las seis comprobaciones aparecen una por una a medida que se completan — las estructurales son instantáneas, mientras que las del emisor y la firma toman un momento para obtener el documento DID del emisor.
Leer los resultados
VÁLIDA
Las seis comprobaciones se aprobaron. La credencial es estructuralmente correcta, no está vencida, la identidad del emisor se confirmó, la firma criptográfica está intacta y la credencial no ha sido revocada. Esta es la confirmación de autenticidad más fuerte posible.
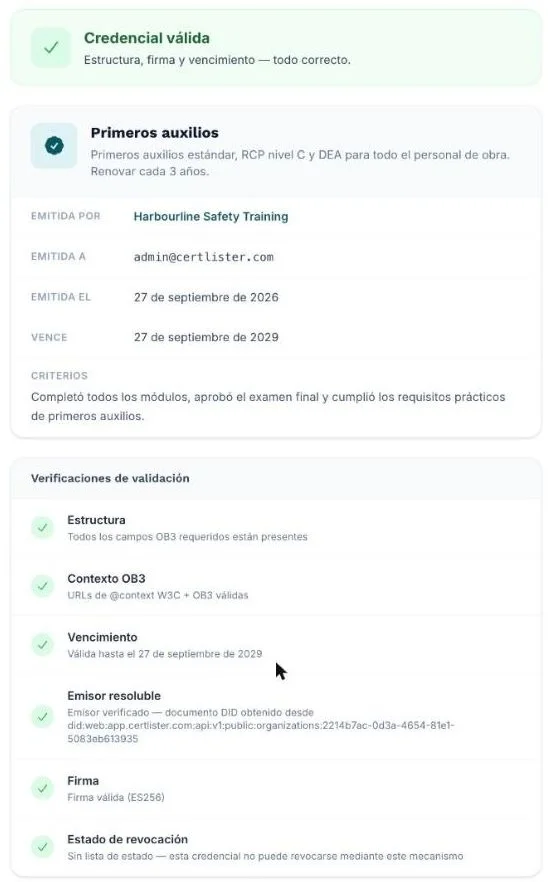
La tarjeta de la credencial muestra el nombre del logro, la descripción, los criterios, el nombre y logotipo del emisor, el destinatario (cuando la credencial lo nombra en texto claro), la fecha de emisión y la fecha de vencimiento (si se estableció).
INVÁLIDA
Una o más comprobaciones fallaron. Las causas más comunes:
- Vencida — la fecha de vencimiento de la credencial ya pasó
- Alterada — la firma no coincide con la clave pública del emisor, lo que significa que la credencial se modificó después de firmarse
- Revocada — el emisor marcó esta credencial como revocada en su lista de estado
- Error estructural — faltan campos requeridos, lo que indica que la credencial no se emitió según la especificación OB3
Una credencial inválida no debe aceptarse como prueba del logro declarado.
SIN VERIFICAR
La estructura, el contexto y el vencimiento de la credencial son válidos, pero la verificación completa no pudo completarse. Esto sucede cuando:
- El servidor del emisor no está disponible temporalmente o no responde a tiempo
- El emisor cambió de dominio desde que se emitió la credencial
- El emisor usa un método DID aún no compatible con este validador (como
did:ion) - El emisor suspendió temporalmente la credencial (la suspensión es reversible — el emisor puede reinstaurarla)
- El servidor de estado de revocación no respondió, por lo que el estado de revocación no pudo confirmarse
SIN VERIFICAR no significa que la credencial sea falsa. Significa que la prueba criptográfica no pudo confirmarse por completo en este momento. Si necesita certeza, intente de nuevo más tarde o contacte directamente a la organización emisora.
Situaciones comunes
El archivo de credencial no valida en absoluto
Si ve "No es una credencial OB3 válida" de inmediato al cargar, revise el formato del archivo. Las credenciales OB3 JWT son archivos de texto plano con extensión .jwt. Si tiene un archivo .json, puede estar en formato JSON-LD — una serialización OB3 distinta que requiere otro validador. Pruebe vc.1ed.tech para credenciales JSON-LD.
La comprobación del emisor muestra una advertencia sobre una clave rotada
Esto significa que la clave de firma usada en la credencial ya no está presente en el documento DID del emisor. Los emisores rotan claves ocasionalmente por razones de seguridad. La credencial puede seguir siendo auténtica — contacte a la organización emisora para confirmar.
jwt.io muestra una advertencia de clave
Esto es esperado y no es un error. jwt.io espera que el campo iss sea una URL HTTPS que apunte a un punto de descubrimiento OIDC. Las credenciales OB3 usan un DID did:web como emisor, que jwt.io no entiende. Use un validador OB3 específico en lugar de jwt.io para credenciales OB3.
Otras herramientas de verificación
| Herramienta | Ideal para |
|---|---|
| Validador de CertLister | Cualquier credencial OB3 JWT — interfaz limpia, las seis comprobaciones incluida la revocación, sin cuenta |
| Validador de 1EdTech (vc.1ed.tech) | Validador oficial del organismo de la especificación OB3 — también admite formato JSON-LD |
| Parchment Digital Badges (antes Badgr) | Guardar y compartir sus insignias en un Backpack gratuito |
Si la credencial no es un archivo OB3
La mayoría de las credenciales todavía llegan como un PDF, un certificado impreso o un enlace. Un PDF se puede editar en minutos, así que el documento por sí solo prueba poco. Compruébelo con la organización que lo emitió.
Busque usted mismo la página de verificación del emisor. Muchos emisores publican una, donde se ingresa el número de credencial o el nombre del titular. Llegue a ella desde el sitio oficial del emisor y no desde un enlace o código QR del documento, porque un certificado falso puede apuntar a una página falsa.
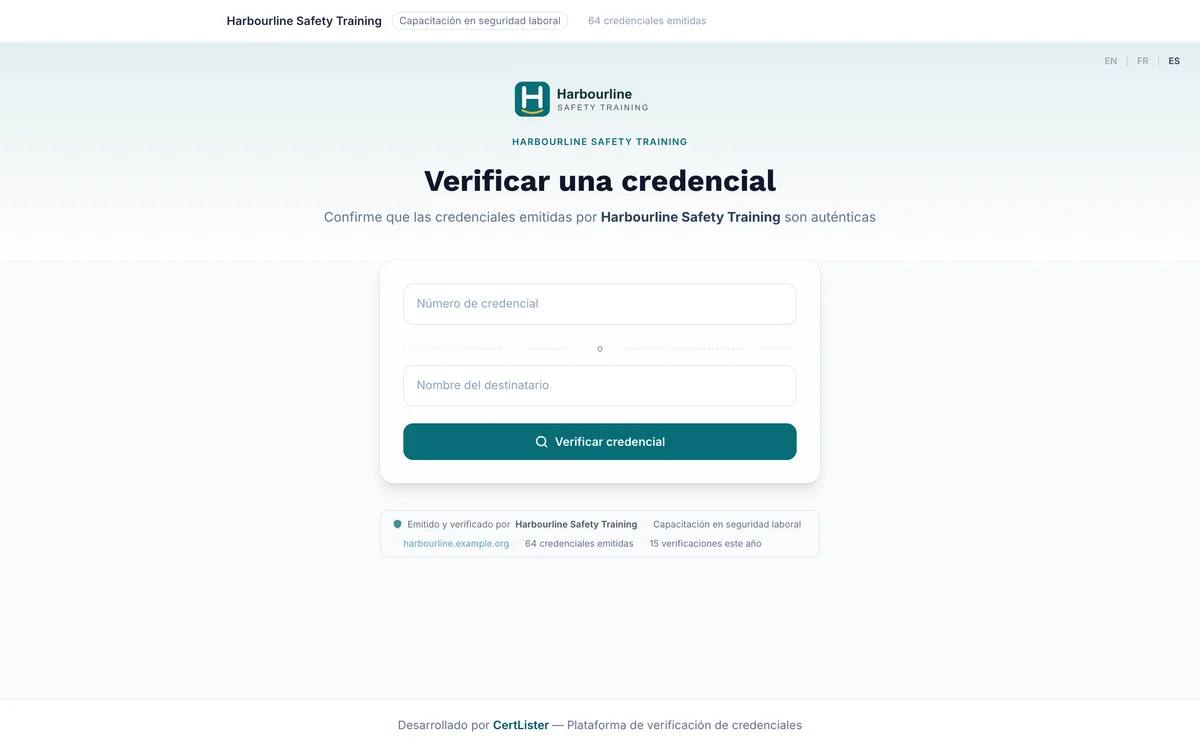
Compare la página con el documento. Una página de verificación debería mostrar el nombre del titular, el título de la credencial, las fechas de emisión y vencimiento, y si la credencial está activa, vencida o revocada. Si alguno de estos datos difiere del documento, trate la credencial como no confirmada.
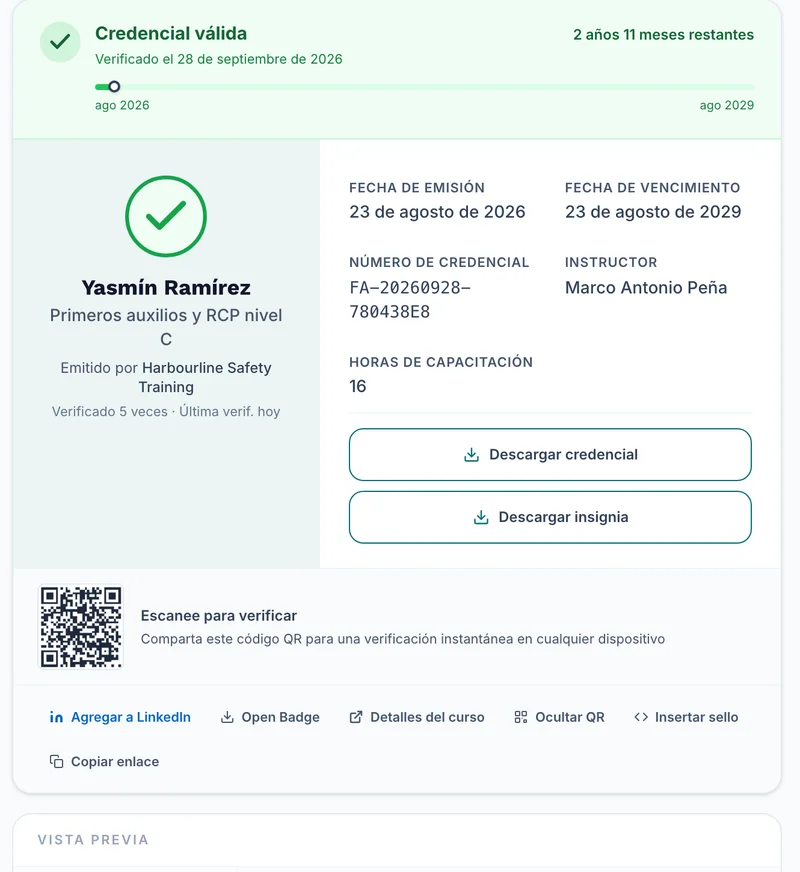
Si no hay página de verificación, contacte al emisor por teléfono o correo, con datos de contacto que usted haya encontrado y no los impresos en el certificado.
Señales de alerta:
- El enlace de verificación del documento lleva a un dominio distinto del sitio oficial del emisor
- Los datos de la página de verificación no coinciden con el documento
- No se encuentra al emisor, o su único contacto es una dirección de correo gratuita
- El candidato lo desanima de comprobar
Para organizaciones que reciben credenciales
Si usted es un empleador, una institución o un proveedor de capacitación que recibe credenciales OB3 de candidatos o participantes, el proceso de verificación anterior aplica directamente.
Algunas cosas que vale la pena saber:
El destinatario puede estar identificado por un hash. Una credencial OB3 nombra a su destinatario con un id, a menudo una dirección de correo, o con un identificador que puede ir en hash por privacidad. Los archivos de CertLister llevan un hash con sal del correo del destinatario, así que la dirección no se puede leer en el archivo. Para confirmar que una credencial pertenece a la persona que tiene enfrente, búsquela en la página de verificación del emisor, que muestra el nombre del titular, o calcule el hash de su correo con la sal que indica la credencial y compare el resultado.
Cualquier cambio en una credencial firmada se nota. La firma criptográfica implica que cualquier modificación a la credencial después de la emisión — incluido cambiar el nombre del destinatario, el título del logro o el emisor — rompe la firma y produce un resultado INVÁLIDA. Un resultado VÁLIDA significa que la credencial no ha sido alterada desde que el emisor la firmó.
Las credenciales no vencen automáticamente en una cartera. Una fecha de vencimiento en la credencial es informativa — corresponde al verificador decidir cómo tratar las credenciales vencidas. Algunas (como las certificaciones de seguridad) deben tratarse como inválidas tras el vencimiento. Otras (como los certificados de grado) son válidas permanentemente y simplemente no tienen fecha de vencimiento.
Haga de la comprobación parte del proceso. Compruebe las credenciales antes de contratar o asignar un trabajo, siempre, con el emisor y no con el documento. Registre qué comprobó y cuándo, y revise la fecha de vencimiento además de la firma.
Emitir credenciales OB3 con CertLister
Si busca emitir credenciales OB3 en lugar de verificarlas, CertLister incluye la emisión OB3 en todos los planes. Cada credencial que emite puede descargarse como archivo .jwt firmado desde la página pública de verificación.
Los destinatarios pueden verificar su credencial con cualquier herramienta compatible con OB3 — incluido el validador de arriba. Sin configuración adicional.
Sea cual sea el formato que emita, haga que sus credenciales sean fáciles de comprobar: dé a cada una un número único, ofrezca una página de verificación pública y marque una credencial revocada de inmediato para que la página nunca muestre un estado desactualizado. Las páginas de verificación de CertLister funcionan así en todos los planes.
Compruebe una credencial o emita las suyas
El validador es gratuito, y CertLister también puede emitir credenciales Open Badge 3.0.
Plan gratuito: 10 credenciales al mes. Sin tarjeta de crédito.